Last Updated: November 20, 2026
Last Updated: November 20, 2026


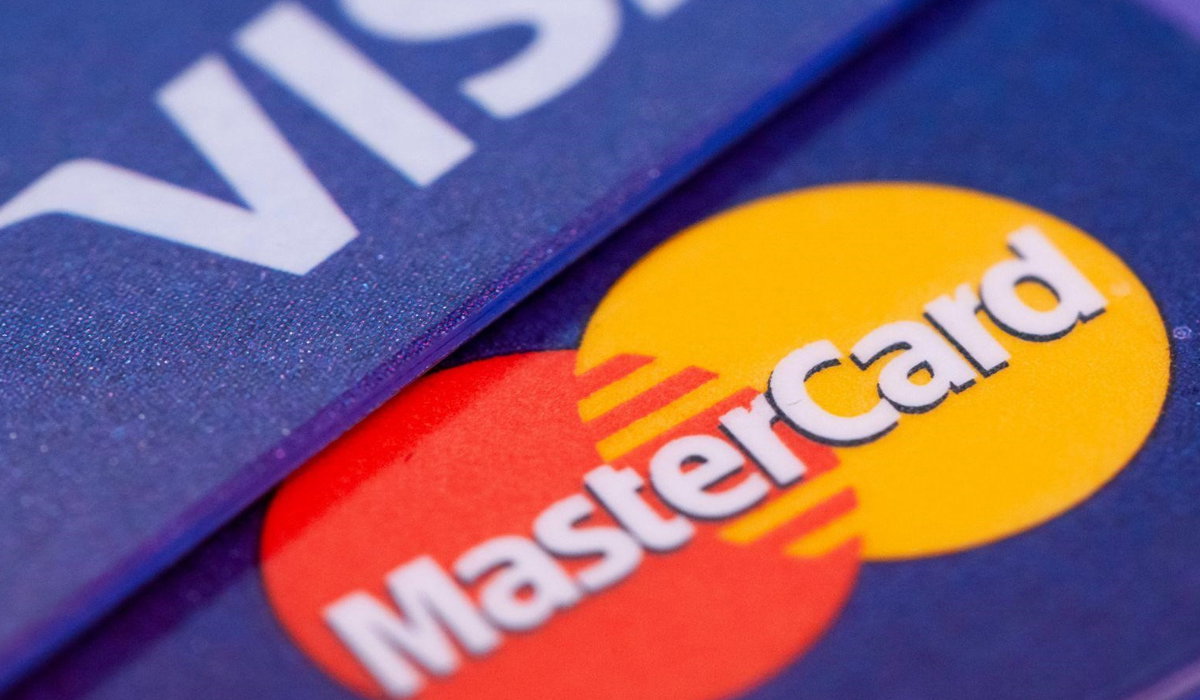
Visa Mastercard Data Leak: ਜੇਪੀ ਮੌਰਗਨ ਚੇਜ਼, ਵੀਜ਼ਾ ਅਤੇ ਮਾਸਟਰਕਾਰਡ ਨਾਲ ਜੁੜੇ ਬਾਹਰੀ ਸੇਵਾ ਪ੍ਰਦਾਤਾਵਾਂ ਦੇ ਸਿਸਟਮਾਂ ਵਿੱਚ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੀਆਂ ਉਲੰਘਣਾਵਾਂ ਸਾਹਮਣੇ ਆਈਆਂ ਹਨ। ਇਨ੍ਹਾਂ ਘਟਨਾਵਾਂ ਕਾਰਨ ਕੁਝ ਗਾਹਕਾਂ ਦੀ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਤੱਕ ਗੈਰ-ਕਾਨੂੰਨੀ ਪਹੁੰਚ ਬਣਾਏ ਜਾਣ ਜਾਂ ਡੇਟਾ ਲੀਕ ਹੋਣ ਦਾ ਖਦਸ਼ਾ ਜਤਾਇਆ ਗਿਆ ਹੈ। ਹਾਲਾਂਕਿ, ਕੰਪਨੀਆਂ ਨੇ ਭਰੋਸਾ ਦਿੱਤਾ ਹੈ ਕਿ ਉਨ੍ਹਾਂ ਦੀਆਂ ਆਮ ਸੇਵਾਵਾਂ ਅਤੇ ਭੁਗਤਾਨ ਨੈੱਟਵਰਕ ਪ੍ਰਭਾਵਿਤ ਨਹੀਂ ਹੋਏ ਹਨ।
ਰਿਪੋਰਟਾਂ ਮੁਤਾਬਕ, ਇਨ੍ਹਾਂ ਘਟਨਾਵਾਂ ਦਾ ਸਬੰਧ ਮਾਰਕੀਟਿੰਗ ਡੇਟਾ ਅਤੇ ਕਾਰਡਧਾਰਕਾਂ ਲਈ ਚਲਾਏ ਜਾਂਦੇ ਇੱਕ ਵਿਸ਼ੇਸ਼ ਲਾਭ ਪ੍ਰੋਗਰਾਮ ਨਾਲ ਹੈ। ਵੀਜ਼ਾ ਨੇ ਸਪੱਸ਼ਟ ਕੀਤਾ ਹੈ ਕਿ ਕਾਰਡ ਨੰਬਰਾਂ ਸਮੇਤ ਭੁਗਤਾਨ ਨਾਲ ਜੁੜੀ ਅਹਿਮ ਜਾਣਕਾਰੀ ਸੁਰੱਖਿਅਤ ਹੈ। ਉੱਧਰ, ਮਾਸਟਰਕਾਰਡ ਨੇ ਦੱਸਿਆ ਕਿ ਸਾਹਮਣੇ ਆਏ ਡੇਟਾ ਵਿੱਚ ਕੁਝ ਈਮੇਲ ਪਤੇ ਸ਼ਾਮਲ ਹਨ, ਜਿਨ੍ਹਾਂ ਦਾ ਭੁਗਤਾਨ ਲੈਣ-ਦੇਣ ਨਾਲ ਕੋਈ ਸਬੰਧ ਨਹੀਂ ਹੈ।
ਯਾਹੂ ਫਾਇਨਾਂਸ ਦੀ ਰਿਪੋਰਟ ਅਨੁਸਾਰ, ਜੇਪੀ ਮੌਰਗਨ ਦੀ ਅੰਦਰੂਨੀ ਜਾਂਚ ਵਿੱਚ ਪਤਾ ਲੱਗਾ ਹੈ ਕਿ ਹਮਲਾਵਰਾਂ ਨੇ ਉਸ ਦੇ ਬਾਹਰੀ ਸੇਵਾ ਪ੍ਰਦਾਤਾਵਾਂ ਕੋਲ ਮੌਜੂਦ ਮਾਰਕੀਟਿੰਗ ਜਾਣਕਾਰੀ ਤੱਕ ਪਹੁੰਚ ਬਣਾਈ ਸੀ। ਇਸ ਵਿੱਚ ਕੁਝ ਗਾਹਕਾਂ ਦੇ ਨਾਂ ਅਤੇ ਈਮੇਲ ਪਤੇ ਹੋਣ ਦੀ ਸੰਭਾਵਨਾ ਹੈ। ਬੈਂਕ ਨੇ ਇਸ ਘਟਨਾ ਨੂੰ ਹਫ਼ਤੇ ਦੇ ਸ਼ੁਰੂ ਵਿੱਚ ਆਈਆਂ ਤਕਨੀਕੀ ਸਮੱਸਿਆਵਾਂ ਤੋਂ ਵੱਖਰਾ ਦੱਸਿਆ ਹੈ, ਜਿਨ੍ਹਾਂ ਦਾ ਕਾਰਨ ਸਾਫਟਵੇਅਰ ਵਿੱਚ ਆਈ ਖਾਮੀ ਸੀ। ਚੇਜ਼ ਨੇ ਕਿਹਾ ਹੈ ਕਿ ਲੋੜ ਅਨੁਸਾਰ ਪ੍ਰਭਾਵਿਤ ਗਾਹਕਾਂ ਨੂੰ ਸਿੱਧੇ ਤੌਰ ’ਤੇ ਸੂਚਿਤ ਕੀਤਾ ਜਾਵੇਗਾ ਅਤੇ ਮੁਫ਼ਤ ਕ੍ਰੈਡਿਟ ਮਾਨੀਟਰਿੰਗ ਸਮੇਤ ਲੋੜੀਂਦੀ ਸਹਾਇਤਾ ਦਿੱਤੀ ਜਾਵੇਗੀ।
ਮਾਸਟਰਕਾਰਡ ਨੇ ਦੱਸਿਆ ਕਿ ਡੇਟਾ ਨਾਲ ਜੁੜੀ ਇਹ ਘਟਨਾ ਉਸ ਦੇ ਵਿਸ਼ੇਸ਼ ਲਾਭ ਪ੍ਰੋਗਰਾਮ ਦੇ ਕੁਝ ਹੀ ਕਾਰਡਧਾਰਕਾਂ ਤੱਕ ਸੀਮਤ ਹੈ। ਕੰਪਨੀ ਦੇ ਸੀਨੀਅਰ ਉਪ ਪ੍ਰਧਾਨ ਸੇਠ ਆਈਜ਼ਨ ਅਨੁਸਾਰ, ਸਥਿਤੀ ਨੂੰ ਕਾਬੂ ਵਿੱਚ ਕਰ ਲਿਆ ਗਿਆ ਹੈ ਅਤੇ ਪ੍ਰਭਾਵਿਤ ਗਾਹਕਾਂ ਦੀ ਮਦਦ ਲਈ ਸੇਵਾ ਪ੍ਰਦਾਤਾ ਨਾਲ ਤਾਲਮੇਲ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ। ਉਨ੍ਹਾਂ ਇਹ ਵੀ ਕਿਹਾ ਕਿ ਇਸ ਘਟਨਾ ਨਾਲ ਮਾਸਟਰਕਾਰਡ ਦਾ ਭੁਗਤਾਨ ਨੈੱਟਵਰਕ ਪ੍ਰਭਾਵਿਤ ਨਹੀਂ ਹੋਇਆ ਅਤੇ ਲੋਕ ਬਿਨਾਂ ਕਿਸੇ ਰੁਕਾਵਟ ਦੇ ਆਪਣੇ ਕਾਰਡਾਂ ਦੀ ਵਰਤੋਂ ਕਰ ਸਕਦੇ ਹਨ।
ਵੀਜ਼ਾ ਨੇ ਆਪਣੇ ਮਾਮਲੇ ਨੂੰ ਏਸ਼ੀਆ-ਪੈਸਿਫਿਕ ਖੇਤਰ ਵਿੱਚ ਕੰਮ ਕਰਨ ਵਾਲੇ ਇੱਕ ਸੇਵਾ ਪ੍ਰਦਾਤਾ ਨਾਲ ਜੋੜਿਆ ਹੈ। ‘ਦ ਰਜਿਸਟਰ’ ਨੂੰ ਦਿੱਤੇ ਬਿਆਨ ਵਿੱਚ ਕੰਪਨੀ ਨੇ ਕਿਹਾ ਕਿ ਉਸ ਦੇ ਆਪਣੇ ਸਿਸਟਮ ਇਸ ਘਟਨਾ ਦਾ ਹਿੱਸਾ ਨਹੀਂ ਸਨ ਅਤੇ ਨਾ ਹੀ ਉਨ੍ਹਾਂ ਨੂੰ ਕੋਈ ਨੁਕਸਾਨ ਪਹੁੰਚਿਆ ਹੈ। ਭੁਗਤਾਨ ਨਾਲ ਸਬੰਧਤ ਕਾਰਡ ਨੰਬਰ ਵੀ ਸੁਰੱਖਿਅਤ ਦੱਸੇ ਗਏ ਹਨ। ਹਾਲਾਂਕਿ, ਇਸ ਖੇਤਰ ਦਾ ਹਵਾਲਾ ਦਿੱਤੇ ਜਾਣ ਦੇ ਬਾਵਜੂਦ ਭਾਰਤੀ ਕਾਰਡਧਾਰਕਾਂ ਦੇ ਪ੍ਰਭਾਵਿਤ ਹੋਣ ਦੀ ਪੁਸ਼ਟੀ ਨਹੀਂ ਹੋਈ। ਕੰਪਨੀਆਂ ਦੇ ਬਿਆਨਾਂ ਵਿੱਚ ਭਾਰਤ ਨਾਲ ਜੁੜੇ ਗਾਹਕਾਂ ਦੀ ਗਿਣਤੀ ਜਾਂ ਉਨ੍ਹਾਂ ਨੂੰ ਭੇਜੀ ਗਈ ਕਿਸੇ ਸੂਚਨਾ ਦਾ ਵੇਰਵਾ ਨਹੀਂ ਦਿੱਤਾ ਗਿਆ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਮੀਡੀਆ ਰਿਪੋਰਟਾਂ ਵਿੱਚ ਇੱਕ ਰੈਨਸਮਵੇਅਰ ਗਰੁੱਪ ਵੱਲੋਂ ਹਜ਼ਾਰਾਂ ਗਾਹਕਾਂ ਦੀ ਜਾਣਕਾਰੀ ਲੀਕ ਕਰਨ ਦਾ ਦਾਅਵਾ ਕੀਤਾ ਗਿਆ ਹੈ, ਪਰ ਇਹ ਸਪੱਸ਼ਟ ਨਹੀਂ ਕਿ ਤਿੰਨਾਂ ਕੰਪਨੀਆਂ ਦੇ ਮਾਮਲਿਆਂ ਵਿੱਚ ਇੱਕੋ ਸੇਵਾ ਪ੍ਰਦਾਤਾ ਸ਼ਾਮਲ ਸੀ ਜਾਂ ਕੁੱਲ ਕਿੰਨੇ ਲੋਕ ਪ੍ਰਭਾਵਿਤ ਹੋਏ।
ਇਸੇ ਦੌਰਾਨ ਅਮਰੀਕੀ ਫੈਡਰਲ ਟਰੇਡ ਕਮਿਸ਼ਨ (FTC) ਨੇ ਲੋਕਾਂ ਨੂੰ ਆਨਲਾਈਨ ਧੋਖਾਧੜੀ ਤੋਂ ਬਚਣ ਲਈ ਸਾਵਧਾਨ ਰਹਿਣ ਦੀ ਅਪੀਲ ਕੀਤੀ ਹੈ। ਕਮਿਸ਼ਨ ਨੇ ਚੇਤਾਇਆ ਹੈ ਕਿ ਸਾਈਬਰ ਠੱਗ ਬੈਂਕਾਂ ਅਤੇ ਭਰੋਸੇਯੋਗ ਕੰਪਨੀਆਂ ਦੀ ਨਕਲ ਕਰਕੇ ਈਮੇਲਾਂ ਜਾਂ ਮੈਸੇਜਾਂ ਰਾਹੀਂ ਲੋਕਾਂ ਤੋਂ ਵਿੱਤੀ ਜਾਣਕਾਰੀ ਹਾਸਲ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰ ਸਕਦੇ ਹਨ। ਅਜਿਹੇ ਕਿਸੇ ਵੀ ਅਣਜਾਣ ਜਾਂ ਅਚਾਨਕ ਮਿਲੇ ਸੁਨੇਹੇ ਦੀ ਪੁਸ਼ਟੀ ਉਸ ਵਿੱਚ ਦਿੱਤੇ ਫੋਨ ਨੰਬਰ ਜਾਂ ਲਿੰਕ ਰਾਹੀਂ ਕਰਨ ਦੀ ਬਜਾਏ ਕੰਪਨੀ ਦੀ ਅਧਿਕਾਰਤ ਵੈੱਬਸਾਈਟ ਜਾਂ ਪਹਿਲਾਂ ਤੋਂ ਜਾਣੇ-ਪਛਾਣੇ ਨੰਬਰ ਤੋਂ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ। FTC ਨੇ ਸਪੱਸ਼ਟ ਕੀਤਾ ਹੈ ਕਿ ਇਹ ਆਮ ਸਾਵਧਾਨੀ ਸਬੰਧੀ ਸਲਾਹ ਹੈ, ਨਾ ਕਿ ਇਨ੍ਹਾਂ ਸਾਈਬਰ ਘਟਨਾਵਾਂ ਦੇ ਮੱਦੇਨਜ਼ਰ ਜਾਰੀ ਕੀਤੀ ਗਈ ਕੋਈ ਵਿਸ਼ੇਸ਼ ਚੇਤਾਵਨੀ।
Canada Most Wanted List : ਅਮਰੀਕਾ ਤੋਂ ਬਾਅਦ, ਹੁਣ ਕੈਨੇਡਾ ਵਿੱਚ ਵੀ ਗੈਂਗਸਟਰ ਗੋਲਡੀ ਬਰਾੜ ਦੀਆਂ ਮੁਸ਼ਕਲਾਂ ਵਧ...
Japan Earthquake: ਦੱਖਣ-ਪੱਛਮੀ ਜਾਪਾਨ ਦੇ ਕੁਮਾਮੋਟੋ ਸੂਬੇ ਵਿੱਚ ਵੀਰਵਾਰ ਤੜਕੇ ਭੂਚਾਲ ਦੇ ਤੇਜ਼ ਝਟਕੇ ਮਹਿਸੂਸ ਕੀਤੇ ਗਏ। ਰਿਕਟਰ...
Trump-Xi Jinping Meeting: ਚੀਨ ਦੇ ਸ਼ੇਨਝੇਨ ਵਿੱਚ ਅਮਰੀਕਾ ਦੇ ਰਾਸ਼ਟਰਪਤੀ ਡੋਨਾਲਡ ਟਰੰਪ ਅਤੇ ਚੀਨੀ ਰਾਸ਼ਟਰਪਤੀ ਸ਼ੀ ਜਿਨਪਿੰਗ ਵਿਚਾਲੇ...
Indian Sailors Rescued: ਬਾਬ-ਅਲ-ਮੰਦਬ ਜਲਡਮਰੂਮੱਧ ਨੇੜੇ ਮਾਲਵਾਹਕ ਜਹਾਜ਼ ‘ਅਲ-ਫਤਹ’ ਡੁੱਬਣ ਦੀ ਘਟਨਾ ਤੋਂ ਬਾਅਦ ਦੋ ਭਾਰਤੀ ਮਲਾਹਾਂ ਨੂੰ...
Microsoft Ignite 2026: ਅਮਰੀਕੀ ਟੈਕਨੋਲੋਜੀ ਕੰਪਨੀ ਮਾਈਕ੍ਰੋਸਾਫਟ ਨੇ ਬੁੱਧਵਾਰ ਨੂੰ ਆਪਣੇ ਸਾਲਾਨਾ ਤਕਨੀਕੀ ਸੰਮੇਲਨ ‘Ignite’ ਦੌਰਾਨ ਆਰਟੀਫਿਸ਼ੀਅਲ ਇੰਟੈਲੀਜੈਂਸ...
Jensen Huang: Nvidia ਦੇ ਬੋਰਡ ਆਫ ਡਾਇਰੈਕਟਰਜ਼ ਨੇ Jensen Huang ਨੂੰ ਮੁੜ ਕੰਪਨੀ ਦੇ CEO ਵਜੋਂ ਨਿਯੁਕਤ ਕਰਨ...
मेष: दिन शुभ रहेगा...


